Le Quotidien Le Quotidien indépendant qui met le point sur la virgule

Les supermarchés de plusieurs pays européens ont vu la température de leurs réfrigérateurs s’envoler et gâcher la nourriture, lundi, en raison d’une cyberattaque similaire à celle survenue en France il y a trois semaines.
Des supermarchés en Belgique, en Estonie, en Finlande, au Luxembourg, en Suède, en Irlande et aux Pays-Bas comptaient parmi les enseignes touchées par cette nouvelle attaque de pirates informatiques. Ils ont été obligés de jeter des quantités d’aliments.
Le 12 octobre, de grandes enseignes françaises de distribution avaient indiqué que des centaines de systèmes de réfrigération de leurs magasins avaient été frappés par une cyberattaque, les contraignant à jeter des denrées périmées et suscitant des inquiétudes pour la sécurité alimentaire.
Le commissaire européen à l’agriculture et à l’alimentation, Christophe Hansen, a dénoncé «des cyberattaques répétées extrêmement préoccupantes» et «une tentative délibérée de perturber notre chaîne d’approvisionnement alimentaire et de saper la confiance des consommateurs – un avertissement que nous devons prendre au sérieux».
«La sécurité alimentaire nécessite davantage d’attention à tous les niveaux. Viser l’alimentation» est désormais «une réalité», avait-il dit après les cyberattaques contre la France.
Personne n’a revendiqué l’une ou l’autre attaque.
«C’est une cyberattaque, il n’y a pas d’autre raison», a affirmé le porte-parole de Carrefour Belgique, Mich Vergauwen, qui a signalé lundi des perturbations dans une quinzaine des 700 magasins de la chaîne dans le pays.
Ikea Belgique a également annoncé qu’une cyberattaque avait touché son magasin de Mons, dans le sud-ouest de la Belgique, entraînant une hausse brutale de la température des congélateurs aux premières heures de lundi.
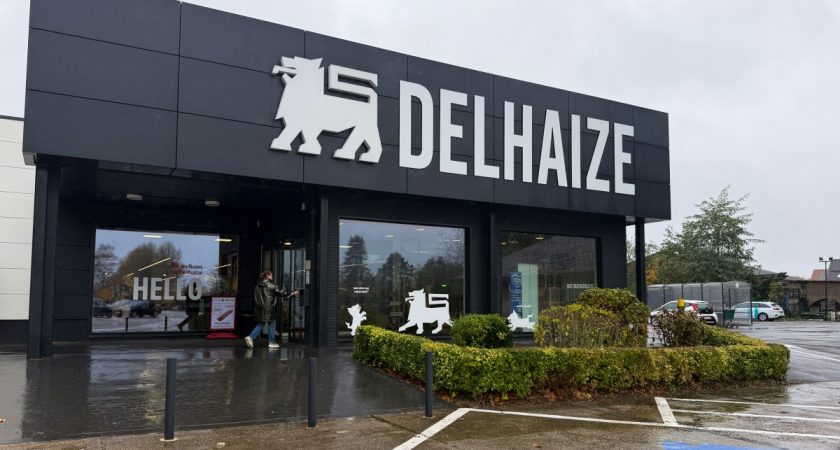
Les chaînes Delhaize, Colruyt et Intermarché ont elles aussi subi des problèmes techniques affectant leurs réfrigérateurs en Belgique. Delhaize a également signalé que quatre de ses magasins au Luxembourg étaient touchés.
Le groupe belge de réfrigération industrielle Sabcobel a précisé qu’il avait commencé à sécuriser ses installations après l’attaque du 12 octobre en France, mais qu’environ 10 % d’entre elles n’avaient toujours pas été révisées et que certaines se trouvaient dans les magasins touchés lundi.
Prestataire danois
«Si Sabcobel n’avait pas lancé cette opération, l’impact aurait été bien plus important», a estimé le directeur général de l’entreprise, Stephan Moelans.
Le groupe Musgrave, propriétaire notamment de la chaîne Supervalu en Irlande, a annoncé que 13 de ses magasins avaient été touchés, ainsi qu’un petit nombre de ses supérettes aux Pays-Bas.
En Suède, la chaîne Coop a confirmé que six de ses quelque 800 magasins avaient été victimes d’une cyberattaque lundi à l’aube.
«Nous pouvons confirmer qu’il s’agit d’un incident cyber. Le problème est désormais résolu et les réfrigérateurs ainsi que les congélateurs fonctionnent normalement», a indiqué le porte-parole Carlos Cancino.
Il a précisé que Coop ne savait pas qui était à l’origine de l’attaque, mais a relevé que les six magasins touchés étaient connectés à un réseau mobile 4G, et non au système 5G mis à jour, ce qui les rendait «plus exposés» aux pirates.
La chaîne suédoise Ica a également déclaré qu’«un nombre limité» de ses magasins avaient rencontré des problèmes de réfrigération, mais le groupe ne pouvait pas confirmer qu’une cyberattaque en était la cause.
Selon la porte-parole d’Ica, Helena Johansson, les magasins concernés étaient tous reliés à un système externe de contrôle de la réfrigération fourni par le fabricant danois Danfoss – le même prestataire ciblé lors de la cyberattaque du 12 octobre contre des enseignes françaises.
Elle a renvoyé toutes les questions vers Danfoss, qui n’a pas répondu à la demande de commentaire.
Un magasin Ica situé à Sjöbo, dans le sud de la Suède, a publié sur Facebook que ses réfrigérateurs et congélateurs «avaient été piratés» et que la température avait été réglée à 50 °C.
«Vulnérabilités»
En Finlande, des températures irrégulières ont également été détectées dans quelques petits supermarchés appartenant au groupe Kesko.
«Nous enquêtons actuellement sur la cause, et une interférence via le réseau n’a pas encore été écartée», a déclaré Petri Käyhkö, responsable de la sécurité du groupe Kesko.
Roni Kokkola, spécialiste de la sécurité de l’information au Centre national de cybersécurité de l’Agence finlandaise des transports et des communications Traficom, n’a pas exclu une interférence cyber contre la Finlande.
«Nous avons observé ce phénomène en Europe au cours des derniers mois, donc le fait qu’il s’étende au-delà de la France à d’autres pays était attendu, a-t-il estimé. Il est aujourd’hui classique de voir toutes sortes de vulnérabilités exploitées de façon toujours plus active et rapide.»
En Estonie, au moins un supermarché a été attaqué par des pirates informatiques qui ont fait monter la température des unités de réfrigération à 50 °C, a rapporté le radiodiffuseur public ERR.
Les appareils étaient des modèles plus anciens livrés par Danfoss, similaires à ceux qui avaient été ciblés lors de l’attaque en France, a indiqué à ERR Jann Mutso, directeur de Kitman Coldtech, un fabricant et distributeur de systèmes de réfrigération connectés. «La “signature” est la même, mais je ne peux pas en dire davantage», a-t-il lâché.
À la suite de l’attaque en France, Danfoss avait expliqué que la plupart des équipements touchés étaient des produits anciens, qui «ne reçoivent plus de mises à jour logicielles ou de sécurité».
La cyberattaque contre les frigos de supermarchés de plusieurs pays européens, similaire à celle survenue en France en octobre, illustre les risques liés aux équipements connectés à internet, accentués par une sous-estimation de la menace de la part de certains acteurs économiques.
Comme en France en octobre, plusieurs supermarchés en Belgique, en Estonie, en Finlande, au Luxembourg et en Suède ont constaté lundi matin une hausse spectaculaire de la température dans leurs réfrigérateurs et congélateurs, les contraignant à jeter des denrées alimentaires avariées.
Longtemps isolés d’internet, les équipements industriels comme les groupes frigorifiques sont désormais connectés afin de permettre leur supervision et leur pilotage à distance, explique Antoine Hautin, secrétaire général d’Almond, cabinet de conseil en cybersécurité.
L’objectif pour les pirates est ici d’agir sur des équipements physiques à travers un système informatique. En France, ils avaient ciblé des systèmes de régulation frigorifique du fabricant danois Danfoss, utilisés dans de nombreux magasins.
«Ce sont des équipements qui permettent de réguler la température de plusieurs réfrigérateurs. La plupart du temps, c’est une interface web. Vous vous connectez dessus avec un mot de passe et vous avez la possibilité de choisir la température qui va être appliquée au réfrigérateur», explique Kévin Tellier, ingénieur en cybersécurité chez Synacktiv.
Ces interfaces «sont normalement dans un réseau fermé» et «ne sont pas censées être accessibles depuis internet». Seulement, un certain nombre d’entre elles étaient exposées «à n’importe qui disposant de quelques connaissances», ajoute-t-il.
Sans protections adaptées, «n’importe quelle usine, n’importe quel matériel» connecté, que ce soit dans l’automobile, l’énergie ou les transports, peut être exposé à des scénarios similaires, estime Olivier Daloy, expert cyber chez Zscaler.
Selon un expert cyber ayant requis l’anonymat, les infrastructures industrielles sont vulnérables car elles associent des systèmes informatiques (IT) à des équipements physiques (OT), dont certains sont anciens.
Or, en pénétrant les réseaux informatiques, des pirates peuvent atteindre les systèmes qui pilotent directement ces équipements et provoquer des perturbations dans le monde réel.
Deux scénarios sont notamment possibles, note Olivier Daloy : l’exploitation d’une vulnérabilité technique ou l’utilisation d’identifiants compromis permettant de se connecter à l’équipement.
En France, la cyberattaque d’octobre avait été rendue possible par des «défauts de sécurisation élémentaires», selon le directeur de l’Agence nationale de la sécurité des systèmes d’information (Anssi), Vincent Strubel.
À commencer par «l’exposition directe sur internet d’équipements frigorifiques et leur administration sans sécurisation particulière, des mots de passe faibles», a-t-il relevé.
Derrière cette attaque, «ça peut être n’importe qui». L’attaque n’étant pas «extrêmement sophistiquée», «on ne peut pas déterminer si l’auteur dispose de moyens importants ou non», note Kévin Tellier.